网络性能评估
- 延迟测试:使用
ping和traceroute工具,测量不同区域之间的延迟,识别高延迟路径。 - 带宽评估:通过下载和上传测试,评估各区域之间的带宽限制,找出瓶颈。
- 协议效率:检查VPN流量的协议效率,确保使用高效的加密算法和压缩方法。
选择合适的VPN协议和服务器
- 协议优化:使用支持高效加密和密钥管理的协议,如OpenVPN或IPSec,特别是当使用Openssl时,确保密钥管理符合最新标准。
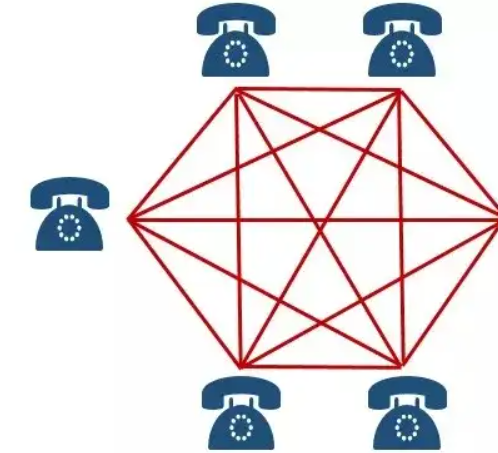
- 多点到多点连接:考虑使用多点到多点的VPN拓扑结构,减少单点故障风险。
- 高可用性服务器:在多个地区部署服务器,使用负载均衡和冗余连接,确保高可用性。
负载均衡和冗余连接
- 多路径路由:配置多路径路由(MPHR)或BGP,实现动态路由,分散流量,防止路径过载。
- 负载均衡:利用全球负载均衡(GSLB)或DNS负载均衡,将请求分发到多个服务器,避免任何单一节点过载。
加密和密钥管理
- 强化加密:使用AES-256加密和ECDSA密钥交换,确保数据传输安全。
- 密钥轮换:定期轮换VPN服务器的密钥,避免长期使用弱密码,降低泄密风险。
数据压缩和优化
- 数据压缩:在VPN传输中使用LZ4或Zlib进行数据压缩,减少传输数据量。
- 应用层优化:优化应用协议,如使用HTTP/3或减少数据库查询,提高传输效率。
监控和管理
- 实时监控:部署网络性能监控工具,监控延迟、带宽和packet loss,及时发现问题。
- 日志记录:配置日志服务器,记录VPN流量和连接状态,便于故障排除和安全审计。
- 自动化工具:使用Ansible或Chef进行服务器配置和维护,减少人为错误。
安全措施
- 多层防火墙:部署多层防火墙(如区间防火墙)和入侵检测系统,保护VPN网络。
- 安全审计:定期进行安全审计,确保VPN配置符合企业安全政策。
- 应急响应计划:制定并定期演练网络安全应急响应计划,确保能够快速应对攻击。
虚拟化和云服务
- 云服务优化:如果有大规模跨区域连接,考虑使用云服务提供商的VPN解决方案,如AWS Direct Connect或Azure VPN,利用其优化的网络架构和管理工具。
- 虚拟化部署:使用虚拟化技术部署VPN服务器,灵活扩展和管理网络资源。
性能测试和迭代优化
- 持续测试:定期进行网络性能测试,特别是在高负载情况下,验证VPN网络的稳定性和延迟。
- 迭代优化:根据测试结果,逐步优化配置,如调整压缩算法、路由策略或服务器负载均衡参数。
合规与合规性
- 数据隐私:遵守相关的数据隐私法规,如GDPR,确保跨区域数据传输符合隐私保护要求。
- 法规合规:检查VPN配置是否符合特定行业的网络安全法规,必要时进行调整。
通过以上步骤,可以系统地优化跨区域VPN网络,提升性能、安全性和稳定性,确保企业数据的高效传输和安全保护。